本页目录
身份认证与单点登录
打开“系统管理 → 身份认证”,维护 OIDC/OAuth2 身份提供商、登录策略、站点地址和账号关联申请。账号在网关中的页面与操作权限仍由用户和角色决定。
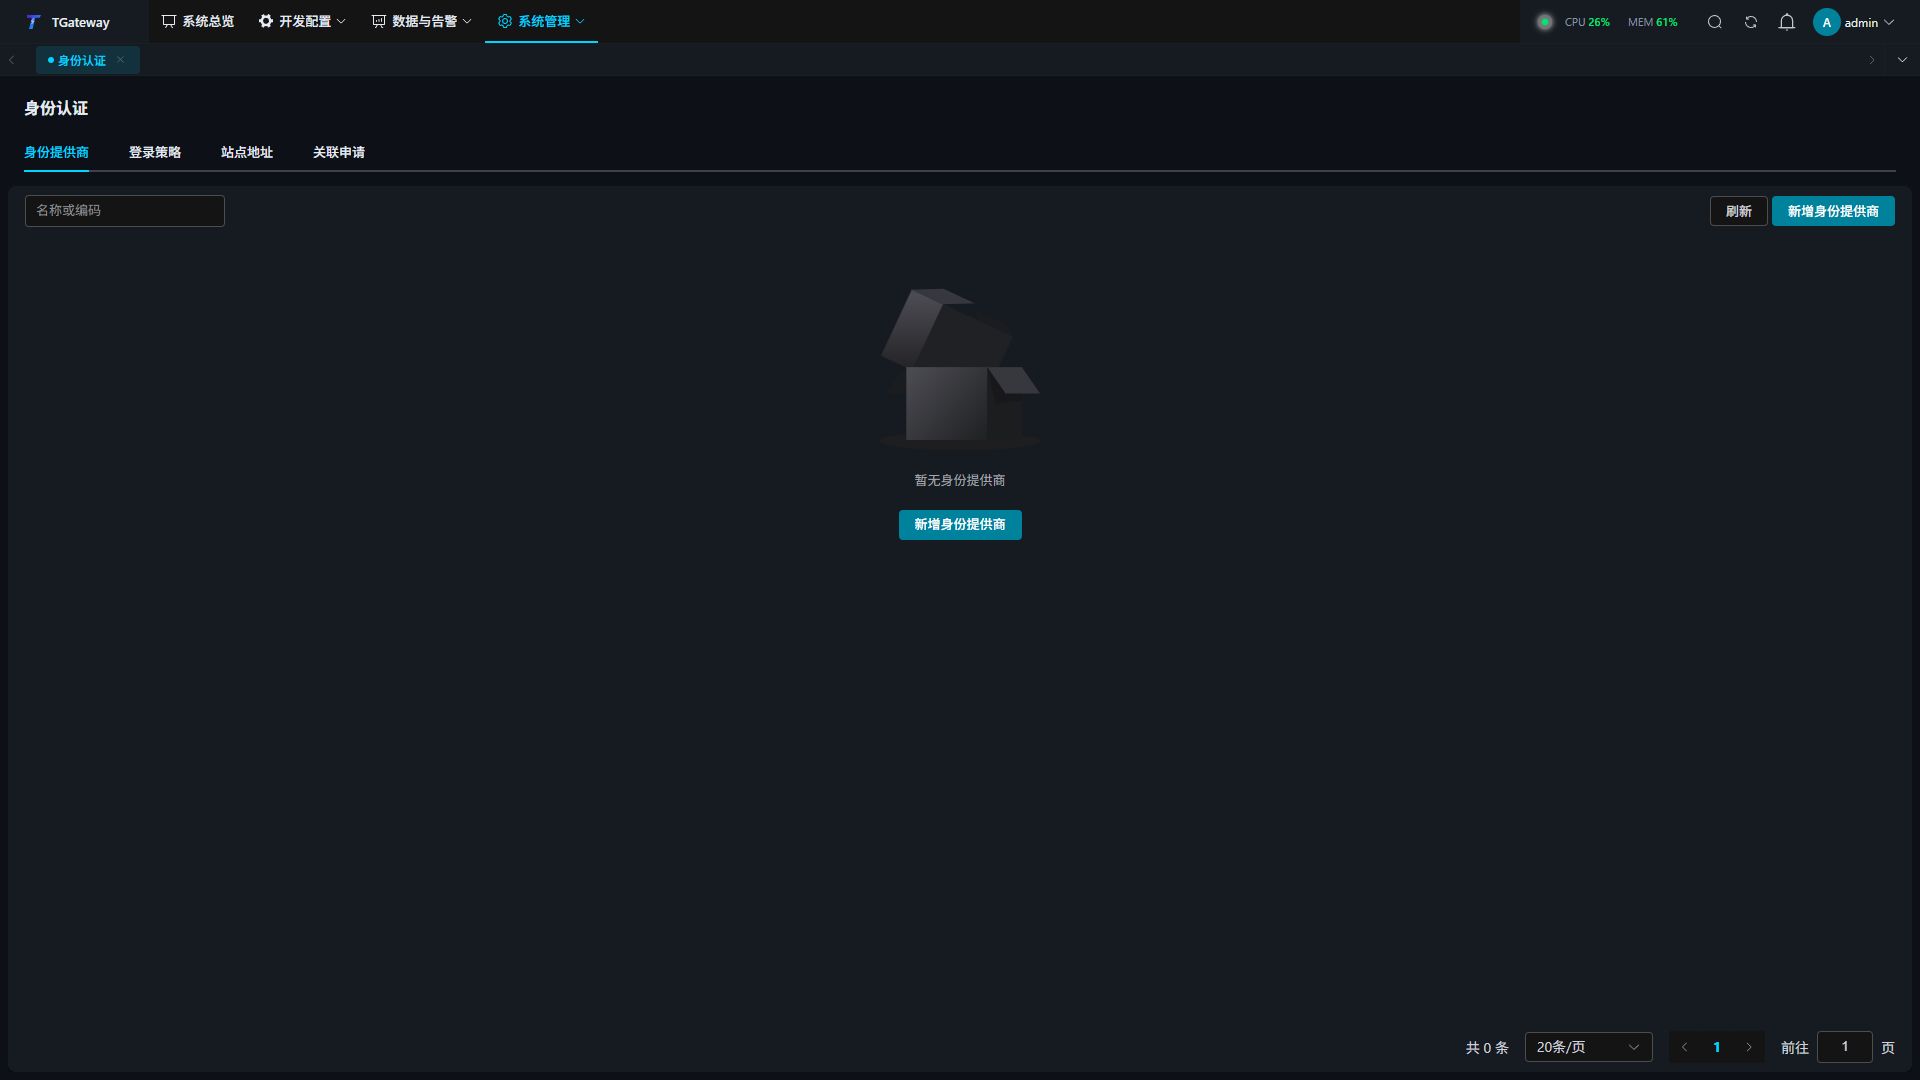
配置并发布身份提供商
- 在“站点地址”填写用户实际访问的站点根地址,例如
https://gateway.example.com,不附加页面路径。反向代理和身份平台应使用同一公开地址。 - 在“身份提供商”点击“新增身份提供商”,填写唯一编码、显示名称和协议;GitHub 可使用页面提供的模板,再填写现场应用的 Client ID 与密钥。
- 按身份平台要求填写连接、用户资料和登录关联规则,点击“保存草稿”。
- 将页面给出的完整“回调地址”登记到身份平台。按页面显示复制,不自行拼接旧版回调路径。
- 点击“检查连接”,修正发现地址、HTTPS 和端点主机限制;再点击“测试登录”,在原浏览器流程中完成真实身份验证。
- 当前草稿测试通过后点击“发布”,按需启用提供商并显示登录入口。只保存草稿或通过连接检查,都不表示已经对普通用户生效。
- 在独立浏览器会话试登录,核对本地用户、角色与能访问的页面。保留可用管理员会话直至验证完成。
| 配置项 | 说明 |
|---|---|
| 编码、显示名称 | 编码标识此提供商,显示名称用于登录入口。 |
| 协议 | 按平台选择 OIDC 或 OAuth2。 |
| Authority / Issuer | OIDC 身份签发者,应与平台发现配置及签发者一致。 |
| 授权、令牌、用户资料端点 | 按 OAuth2 平台配置;不要混用不同环境的端点。 |
| Client ID、客户端认证方式 | 与身份平台注册的应用及其令牌端点要求一致。 |
| Client Secret | 编辑时明确选择保持、替换或清除;页面不会返回已保存的明文密钥。 |
| Scope、PKCE S256 | 请求所需资料范围,按身份平台能力配置 PKCE。 |
| 允许的端点主机和端口 | 为实际发现或访问的端点配置明确的主机与端口。 |
| 稳定标识、显示名称、邮箱路径 | OAuth2 用户资料映射;OIDC 使用验证后的 issuer 与 sub 标识身份。 |
| 新用户首次登录 | 仅允许已关联账号、创建待审核账号,或自动创建并登录。 |
| 新用户角色 | 自动创建并登录时必须选择有效普通角色,不把管理员角色作为通用默认。 |
| 允许个人绑定 / 申请关联 | 决定个人是否可以绑定或申请关联已有本地账号。 |
| 会话有效期 | 分别设置绝对有效期与空闲有效期,单位分钟。 |
修改已发布配置后,重新保存、测试并发布。并发冲突时刷新后核对当前版本;已发布的身份命名空间不能直接改成另一套身份,应新增提供商。
设置登录策略
进入“登录策略”,选择模式、默认提供商和是否自动跳转,再点击“保存登录策略”。
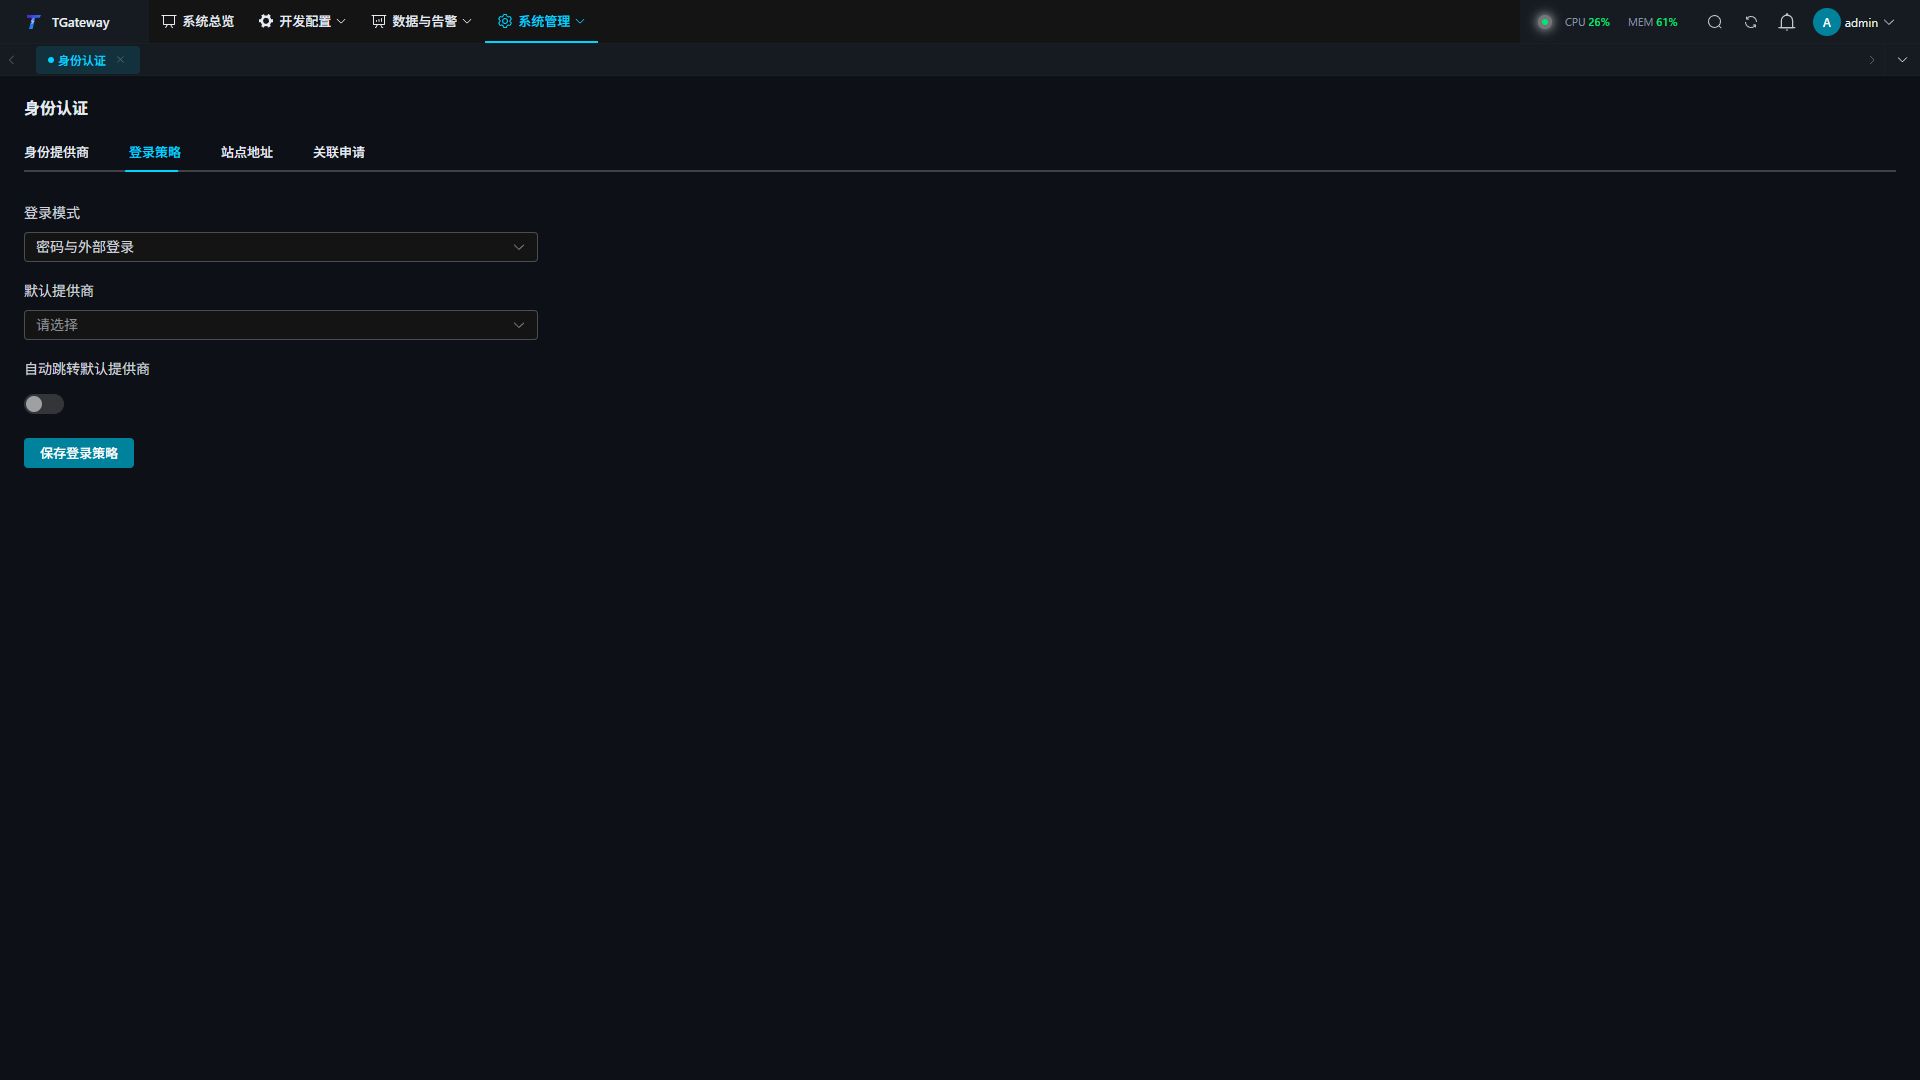
| 登录模式 | 作用 |
|---|---|
| 仅密码登录 | 使用网关本地账号密码。 |
| 密码与外部登录 | 同时提供符合条件的本地登录和外部登录入口。 |
| 仅单点登录(保留恢复账号) | 普通用户使用外部身份;保留指定本地恢复管理员。 |
切换仅单点登录前,选择已完成首次改密、具有有效本地密码的恢复管理员,并确认已发布的外部登录可用。自动跳转需要有效默认提供商;需要恢复入口时,从登录页选择“使用本地恢复账号”,自动跳转场景也可使用登录页的 ?local 入口。
绑定、审核与解除关联
个人操作:打开账户菜单的“账号与安全”,查看“外部账号”。绑定或解除关联前,按页面要求确认当前身份;本地密码或已关联的 OIDC 身份是否可用,以页面提供的方式为准。
管理员操作:从用户的外部账号管理发起关联邀请,由用户完成外部身份验证,再到“身份认证 → 关联申请”核对身份与本地用户并批准或拒绝。管理员不手工填写外部稳定标识来代替验证。
解除关联前,先确认账号仍有当前登录策略允许的其他登录方式。最后一种可用方式、恢复管理员保障或已有不同关联冲突,会阻止提交。停用提供商会退出通过它登录的会话,操作前安排用户切换可用入口。
常见问题
| 现象 | 检查方法 |
|---|---|
| 登录页没有提供商按钮 | 检查发布、启用、显示登录入口及当前登录策略。 |
| 连接检查成功但不能发布 | 仍需完成当前草稿的真实登录测试。 |
| 回调地址不匹配 | 核对“站点地址”、平台登记地址、HTTPS 和页面显示的完整回调地址。 |
| 提示端点未获允许 | 核对实际端点的 HTTPS、主机和端口列表。 |
| 提示签发者或客户端不匹配 | 核对 Authority / Issuer、Client ID 与平台环境。 |
| 外部认证成功但不能使用页面 | 检查本地账号启用、锁定、审批状态及角色授权。 |
| 提示验证过期或登录状态已变化 | 回到原站点重新发起,在原浏览器流程中完成。 |