通道传输、超时与安全连接
通道决定数据经过哪条连接到达网关。设备负责协议和采集任务,变量负责地址、类型与数值处理。先让一个已知点位稳定在线,再调整备用连接、并发和安全选项,便于判断每次修改产生的实际作用。
进入“开发配置 → 采集配置”,切换到“通道配置”管理通道;也可以在设备编辑器的关联通道旁打开通道编辑器。通道可能被多台设备共用,修改前先核对引用设备。
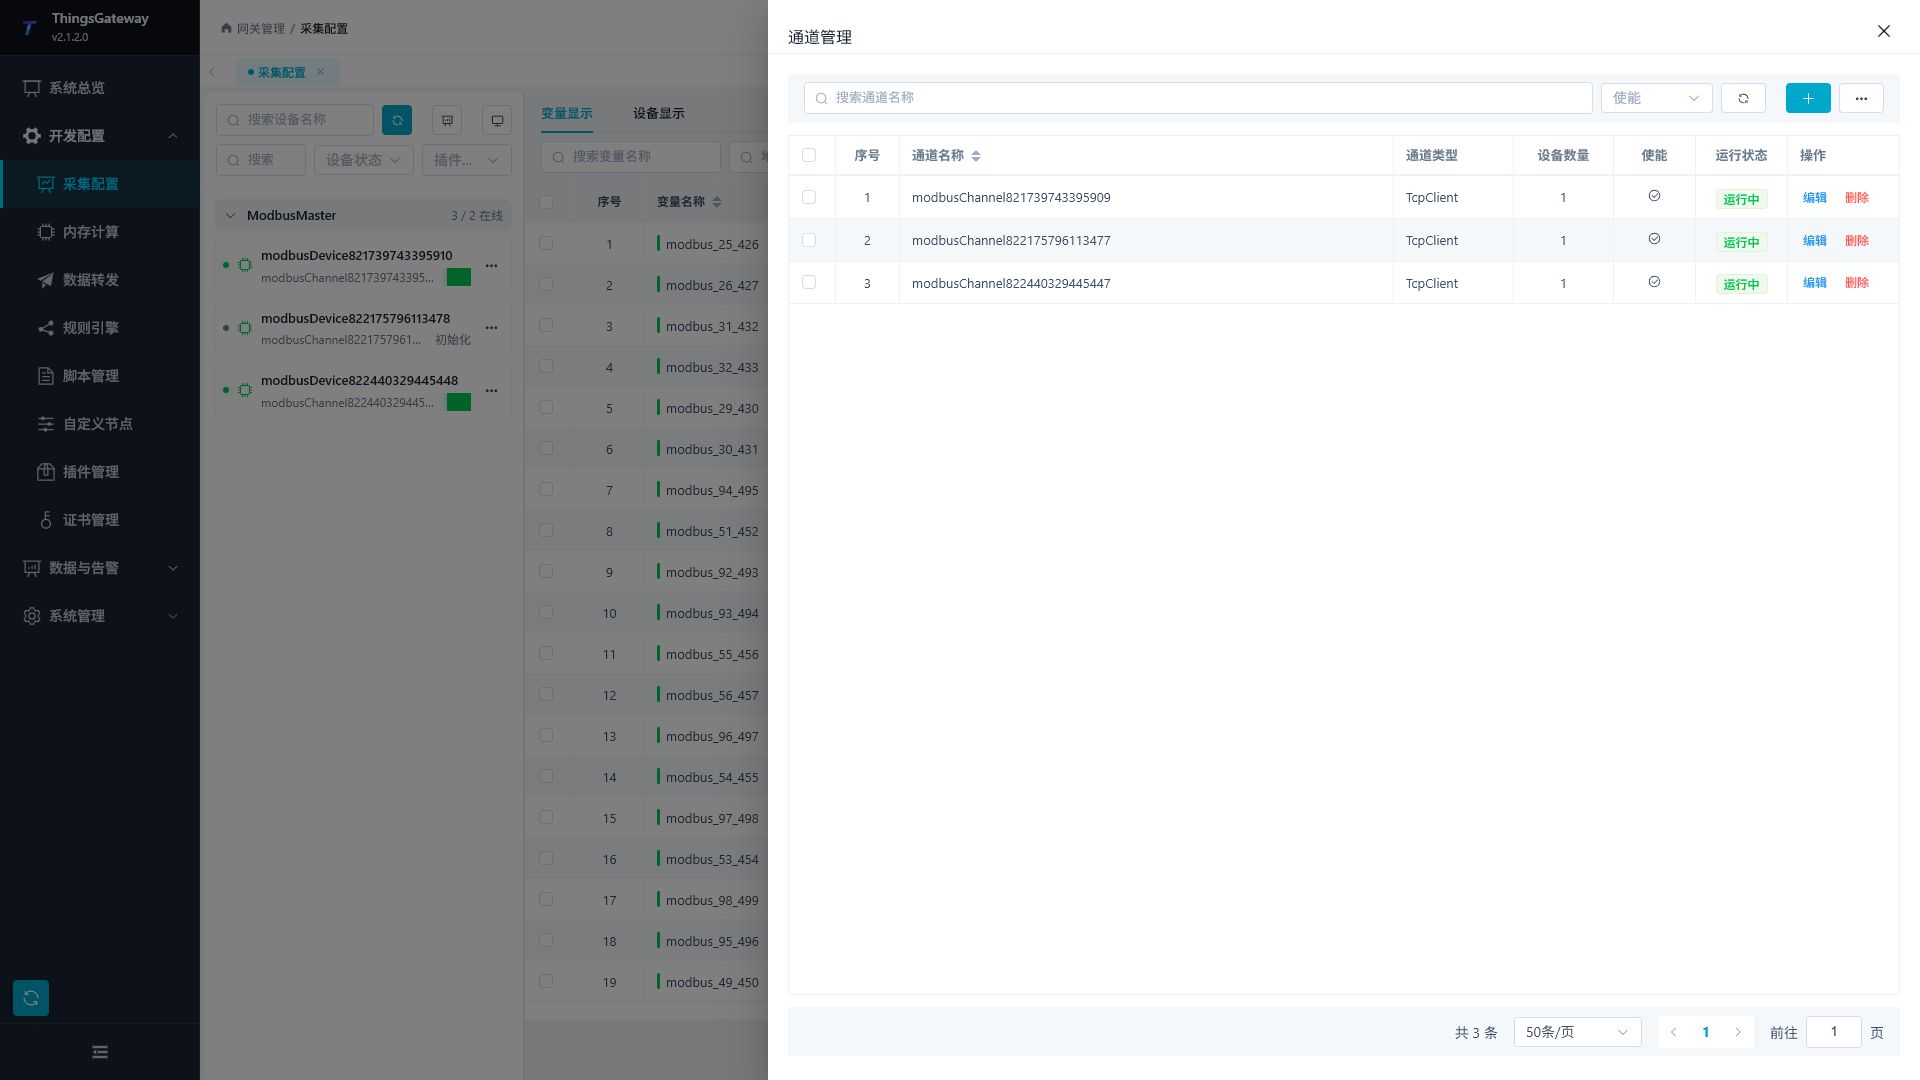
关闭通道“使能”会停止该传输任务并影响关联设备,不会删除设备和变量。重新使能后应等待新的连接与采样。通道编辑器的日志等级为 Trace、Debug、Info、Warning、Error;等级影响新记录的输出范围,不改变业务数值,健康链路在高等级下没有新日志并不表示没有通信。
选择并验证传输方式
选择传输方向
| 通道类型 | 配置与检查方法 |
|---|---|
| TCP 客户端 | 网关主动连接设备。远程地址填写设备的 IP:端口;本地绑定地址只在需要指定网卡或来源端口时填写。 |
| TCP 服务端 | 网关监听,现场终端主动连接。填写网关本机实际拥有的监听地址和端口,并允许防火墙入站。DTU 接入另见 DTU 服务。 |
| UDP | 分别核对远程端点、本地绑定端点和对端回包地址。收到 UDP 数据报不等于完成 TCP 连接,不能用 TCP 在线判断方式代替收发验证。 |
| 串口 | 选择运行网关的主机上的串口,核对波特率、数据位、校验位、停止位及接线。一个串口应由明确的通信任务占用。 |
127.0.0.1 始终指运行网关的主机。浏览器在另一台电脑上打开页面时,填写这个地址不会连接浏览器所在电脑。
通道类型必须在所选设备插件的支持范围内。同样使用 TCP 的 Modbus、S7 和 OPC UA 仍采用不同协议,不能通过替换通道类型互相转换。
建立可比较的采集基线
- 保存通道后,在通道下建立设备,选择正确的采集插件。
- 仅添加一个地址、类型和实际值均已知的变量。
- 启用通道、设备和变量,核对在线状态、当前值、原始值及采集时间。
- 记录远程地址、站号和变量地址。修改通道后,使用新采集时间和源端实际值确认结果。
变量表保留旧值时,即使数值看起来正确,也可能已经停止采集。连接成功、设备运行、变量在线和数值正确应分别核对。
配置 TCP 与 TLS
配置 TCP 主备用地址
在 TCP 客户端通道中填写“远程地址”和“备用远程地址”。两个地址必须不同,备用地址留空表示只使用一个端点。
- 先使主地址可达,保存后确认来自主端点的新采样。
- 在允许测试的环境中中断主链路,保持设备插件、站号和变量地址不变。
- 查看通道日志和实际源端,确认网关经备用端点取得新数据。
- 恢复主链路后观察当前连接。运行中的可用备用链路会继续保持;当前链路再次失败时才尝试另一条链路。通道重启时优先尝试主地址。
这个配置改变同一通道的网络路径。设备主备切换和两台 Runtime 的主备运行另见冗余与主备。
TCP 服务端、DTU 和心跳
TCP 服务端还可配置连接上限和客户端过期时间。过期时间为 0 表示不启用这项空闲清理;主动退出、网络断开和通道重建仍会关闭连接。设置非零时间后,应分别验证活跃终端和空闲终端的状态。
DTU ID、Hex、心跳内容和心跳周期是共用通道字段,是否在线上发送取决于当前插件和传输方向。普通 Modbus 主站 TCP 客户端不能仅凭填写这些字段就视为已经发送注册包或心跳。需要 DTU 注册时按DTU 服务配置;反向连接中的注册与心跳见Modbus 从站。
文本与 Hex 决定支持该功能的路径如何生成字节。心跳周期与设备执行间隔分别设置,不能用心跳周期调整普通变量的轮询频率。
TCP 服务端的 DTU 服务类型可选默认和 DDP。默认注册与 DDP 注册、应答及业务封装不同,终端必须采用匹配格式;切换选项后应重新核对已登记的设备身份和真实业务收发,不能只改服务端而让终端继续发送原格式。
建立 TLS 连接
本节适用于 TCP 客户端和 TCP 服务端。UDP 会话与串口不使用这个 TLS 开关,不能靠填写证书把普通 UDP 改成加密传输。
- 在证书管理中准备对应角色的身份和信任根。TCP 服务端必须有带私钥的服务端证书;双向认证的连接端还需要带私钥的客户端证书。
- TCP 客户端开启 SSL 后,填写远程 TLS 端口,选择用于信任远端的 CA;对端要求双向认证时,再选择客户端证书。“SSL目标主机名”填写远端证书 SAN 中对应的 DNS 名称或 IP。
- TCP 服务端开启 SSL 后,填写本机监听地址并选择服务端证书。关闭“允许不受信任证书”时,当前服务端还会要求连接端提供可验证的客户端证书;应同时配置客户端信任 CA,并让终端携带客户端身份。目标主机名和客户端证书字段属于 TCP 客户端,不用于服务端监听。
- 保存后查看新的握手与采集结果。证书不匹配时检查最近连接错误,不要仅观察停留在页面上的旧值。
| 参数 | 说明 |
|---|---|
| 启用SSL | 决定是否建立加密连接。明文客户端不能访问 TLS 专用端点。 |
| 客户端证书、服务端证书 | TCP 客户端按双向认证需要选择客户端身份;TCP 服务端选择带私钥的服务端证书。两种用途不能互相替代。 |
SSL协议版本 None | 由操作系统和对端协商可用 TLS 版本;SSL 开启时仍然加密。 |
| 允许不受信任证书 | 开启会放宽对端身份校验;TCP 服务端此时不要求客户端证书。关闭后严格校验对端,TCP 服务端还会要求客户端身份。按连接方向配置正确的 CA、身份和客户端目标主机名。 |
| 检查证书吊销 | 按证书策略及可用的吊销状态服务设置;握手错误需同时检查状态服务可达性。 |
串口参数与收发控制
| 参数 | 配置方法 |
|---|---|
| 端口名称 | 使用网关主机可见的实际串口。Windows 和 Linux 的端口名称不同,不能照抄另一台主机的名称。 |
| 波特率、数据位、校验位、停止位 | 与设备说明书和现场设置逐项一致。ASCII 和二进制 RTU 的帧要求应分别确认。 |
| DTR、RTS | 设备或转换器需要控制信号时设置;开关效果取决于接线、转换器和驱动支持。 |
| 握手方式 | 按设备需要选择软件或硬件流控。硬件流控需要对应信号线,不能只修改下拉框。 |
| StreamAsync | 选择当前驱动支持的接收方式。调整后重新验证完整帧和持续采集。 |
| 输入、输出缓冲区 | 用于串口收发缓存,不表示采集变量条数。提高容量不能修复错误地址或帧格式。 |
区分各层超时和周期
| 参数 | 作用与调节方法 |
|---|---|
| 连接超时 | 等待建立连接的预算,单位毫秒。启用 TLS 时还需考虑握手耗时。它不控制采集频率。 |
| 缓存超时 | 接收报文的缓存和组帧等待,单位毫秒。TCP、串口响应分段到达时,需要让完整响应在组帧预算内到齐。它不表示变量旧值的保留时间。 |
| 设备读写超时 | 协议请求等待响应的预算,在设备插件属性中设置。连接已经建立仍可能发生读写超时。 |
| 设备执行间隔 | 采集任务的调度间隔,整数单位为毫秒,也可使用支持的 Cron 表达式。具体配置见设备采集策略。 |
| 最大并发数 | 同一通道同时进入通信操作的数量。增加前应确认协议和设备允许并行请求;单点读取成功不能证明提高并发会增加吞吐。 |
例如同一响应被分为两段、间隔 400 毫秒到达时,100 毫秒的组帧预算可能无法得到完整响应;将缓存超时增至 1000 毫秒后,应同时检查完整报文、新采集时间和变量质量。实际取值仍需结合现场协议长度与链路延迟。
常见问题
| 现象 | 检查方法 |
|---|---|
| 端口正确但没有连接 | 核对连接方向、远程主机、防火墙及实际监听。TCP 服务端监听地址必须属于网关主机。 |
| 通道在线但变量异常 | 转到设备日志,检查协议、站号、地址、类型和读写超时。 |
| 响应有前半段却解析失败 | 查看实际分段、完整长度、组帧规则及缓存超时。 |
| 备用链路已工作,主端恢复后未返回 | 检查当前链路是否仍可用,并按本页说明确认切换策略。 |
| 关闭设备后仍能看到旧值 | 检查新请求和采集时间;显示旧值不能证明任务仍在执行。 |