管理证书维护
证书维护用于管理 Studio、Watchdog 的 HTTPS 身份和管理隧道信任。TLS 按需启用;使用 HTTP 管理或 TCP 隧道时无需创建证书。Gateway 中 SyncBridge、GatewayMqtt 使用各自的证书设置,不会随管理证书自动改变。
首次配置按本页顺序完成:建立本机身份 → 导入对端信任 → 增加 HTTPS 监听或启用隧道 TLS → 验证访问。完成后返回中心与边缘部署全流程接入现场;数据同步的 TLS 在该手册的“数据同步”步骤中单独配置。
先确定要保护的连接
| 连接 | 身份与信任要求 |
|---|---|
| 浏览器 / Watchdog → Studio HTTPS | Studio 提供服务端身份;Watchdog 和浏览器分别信任其签发 CA。 |
| 浏览器 / Studio → Watchdog HTTPS | Watchdog 提供自己的服务端身份;Studio 和浏览器分别信任其签发 CA。 |
| Watchdog → Studio 管理隧道 | 两端选择 TLS;Studio 提供服务端身份,Watchdog 信任中心 CA。 |
只开启管理隧道 TLS,不会加密浏览器到中心 HTTP 映射端口的连接。需要全程 HTTPS 时,管理网页也应提供匹配域名的 HTTPS 入口。开始前核对各机器时间,以及访问域名或 IP 是否与证书名称一致。
打开维护面板
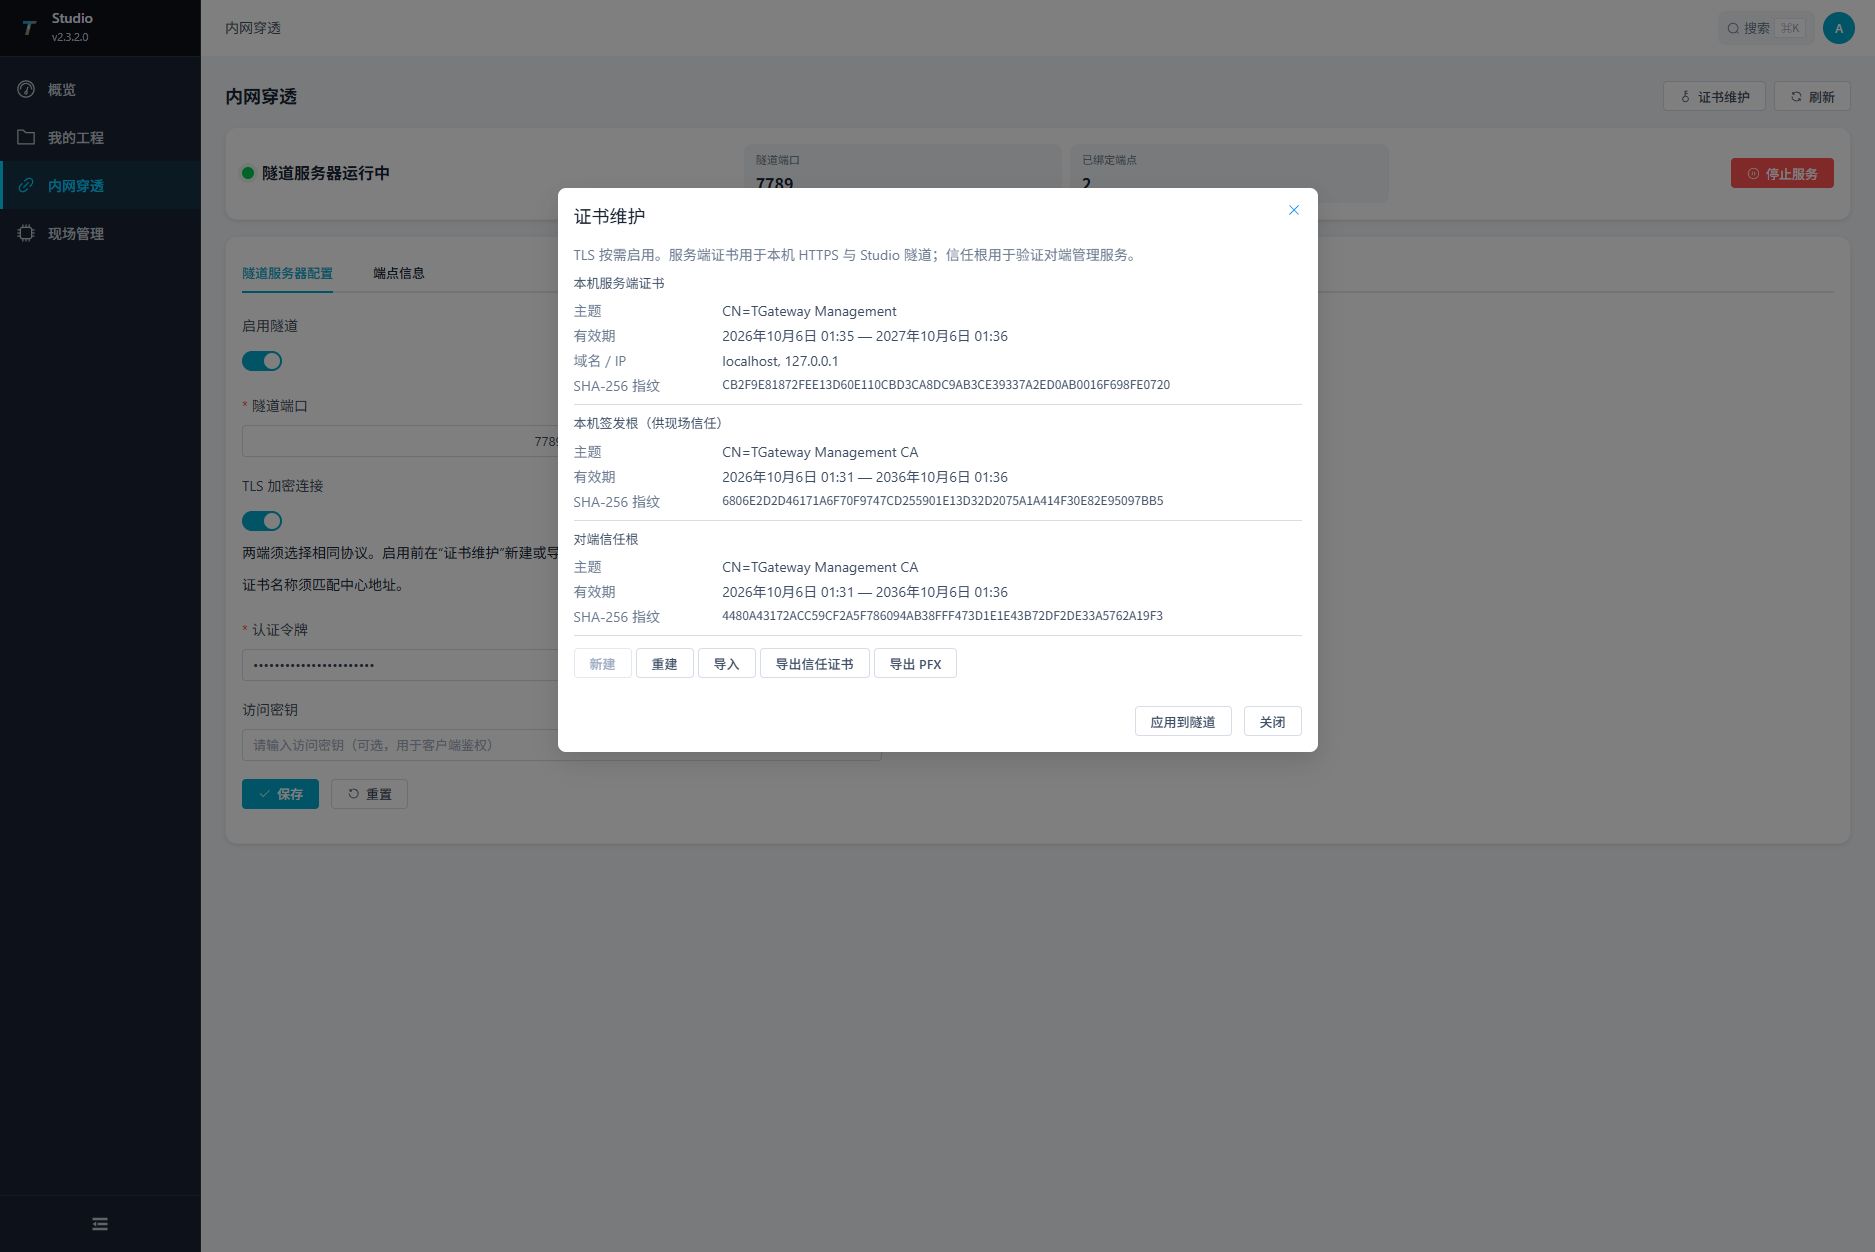
在 Studio 打开“内网穿透 → 证书维护”;在 Watchdog 打开“隧道管理 → 证书维护”。
| 显示项 | 说明 |
|---|---|
| 本机服务端证书 | 当前宿主的身份,检查有效期和实际访问域名或 IP。 |
| 本机签发根(供现场信任) | 签发本机身份的公开 CA,可导出给对端建立信任。 |
| 对端信任根 | 本机验证远端 HTTPS 或 TLS 隧道时使用的根 CA;不包含对端私钥。 |
| SHA-256 指纹 | 导入前后核对是否为同一证书。相同主题名称不代表相同证书。 |
新建与重建
- 首次配置时点击“新建”。
- 在“域名 / IP”中填写对端实际使用的访问名称,多个名称可换行或用逗号分隔;不填写协议、端口或路径。
- 设置有效天数,范围为 1–825 天,点击“执行”。
- 核对新身份的域名、有效期和签发根指纹。
- 需要更新本机生成的身份时点击“重建”。重建保留原 CA,生成新的服务端密钥并更新有效期;已经信任该 CA 的现场无需重新导入。
中心地址必须能从现场访问。另一台机器上的 localhost 指向它自己,不能作为现场访问中心的地址。通过反向映射访问 Watchdog HTTPS 时,Watchdog 证书也必须匹配访问者实际使用的中心域名。
导入的服务端身份不包含 CA 签发私钥,不能在本机重建;应由原签发方续签,再导入新的 PFX。
Watchdog 导入 Studio 信任证书
- 在 Studio 维护面板点击“导出信任证书”,下载公开 PEM。
- 打开 Watchdog 的维护面板,点击“导入”,选择“对端信任根”。
- 选择 Studio 导出的 PEM,点击“执行”。文件必须为单个有效、自签名的根 CA,大小不超过 256 KiB,不能含私钥。
- 将 Watchdog 的“对端信任根”指纹与 Studio 的“本机签发根”指纹比较,确认一致。
- 根据需要继续配置下方的 HTTPS 监听或管理隧道 TLS。
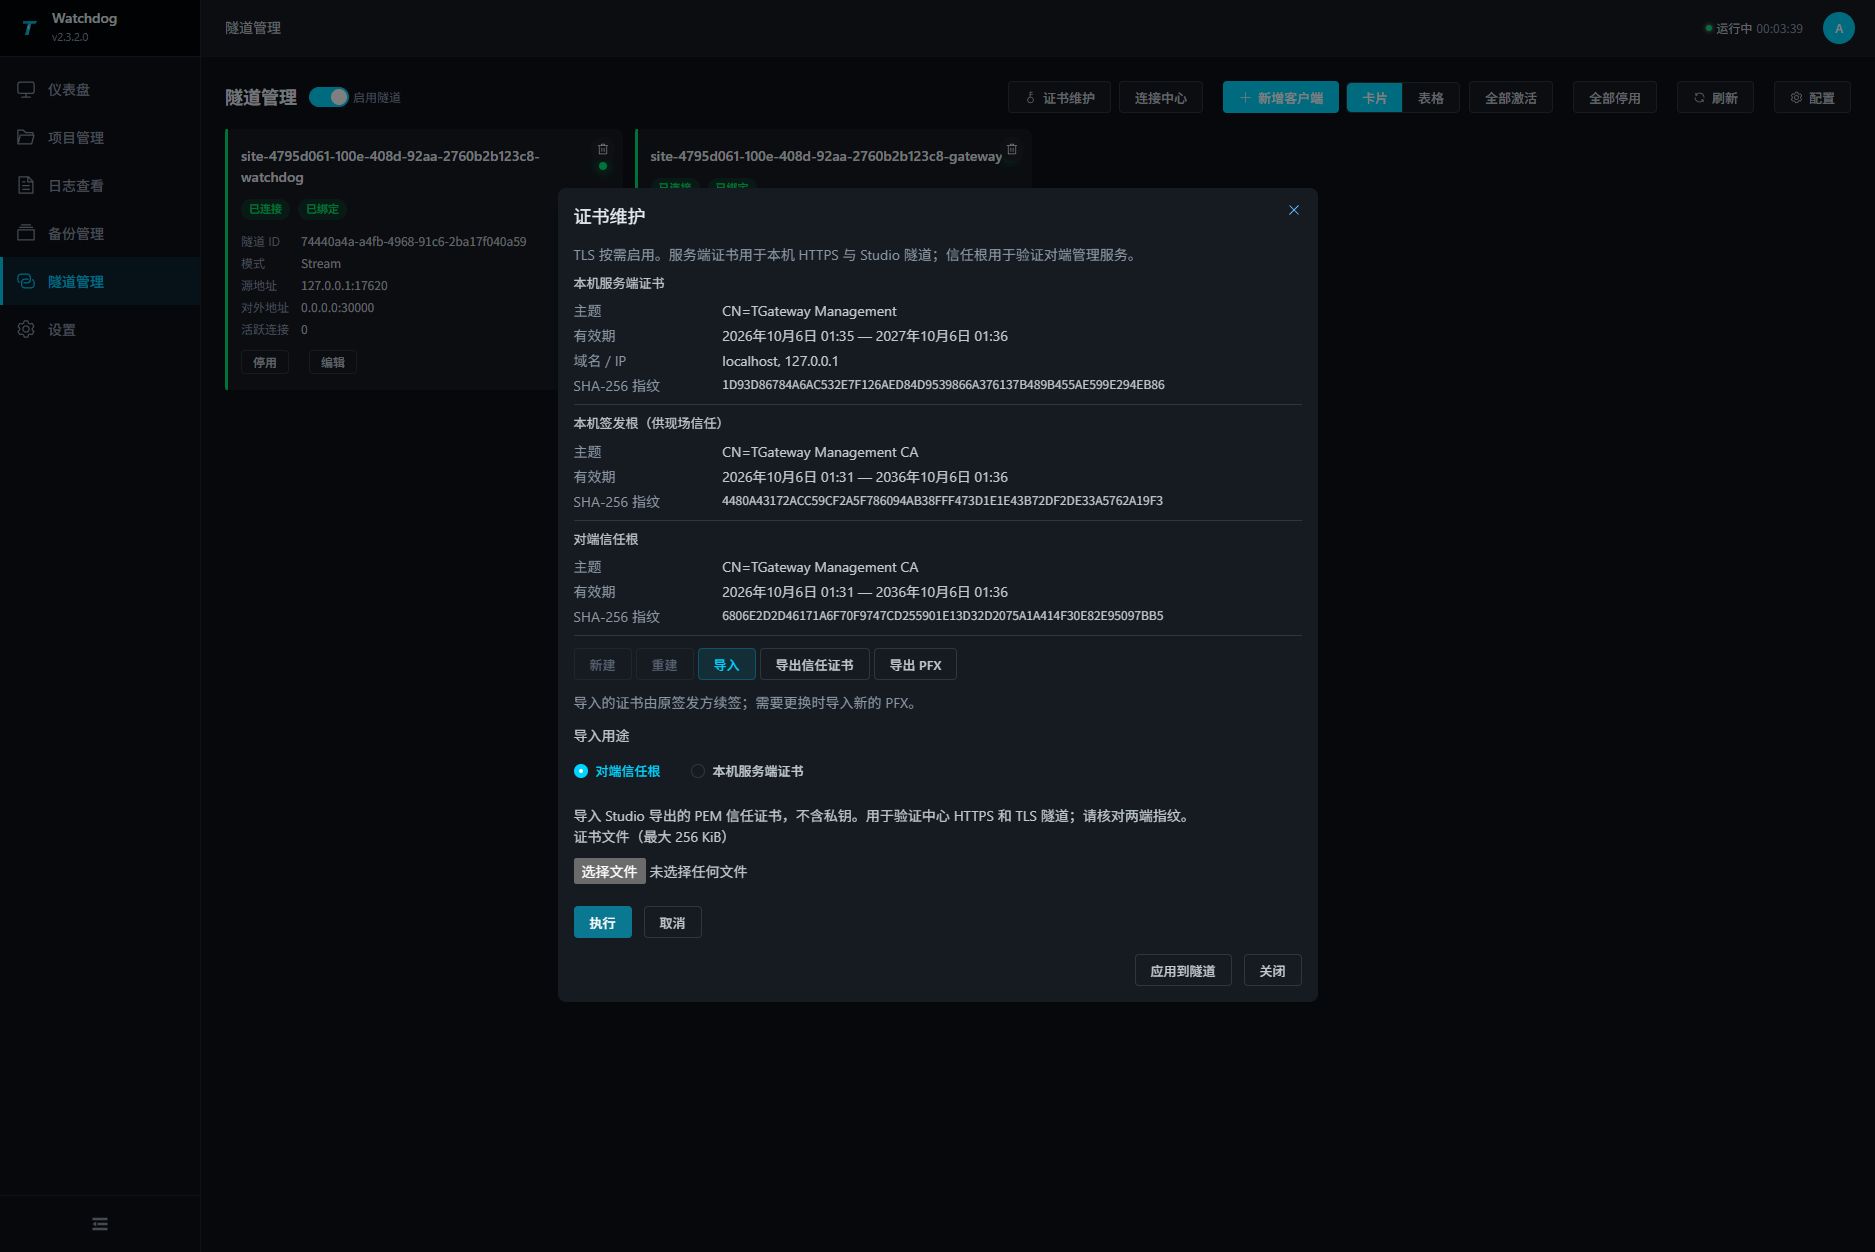
若 Studio 需要连接由私有 CA 签发的 Watchdog HTTPS 服务,在 Watchdog 配置自己的服务端身份并导出其公开 CA,再在 Studio 导入为“对端信任根”。无需把 Studio 的服务端私钥复制到现场。
每个宿主当前配置一个对端信任根。管理多个现场时,可用统一管理 CA 签发各现场独立的服务端身份;不能连续导入互不相关的 CA 来组成列表,后一次导入会替换前一次。
首次增加 HTTPS 监听
证书维护只保存身份。首次开启 HTTPS 时,还需修改对应宿主的监听配置并重启:
- 通过现有 HTTP 入口创建或导入本机服务端身份,备份安装目录中的
appsettings.json。 - 将下面的
Kestrel配置合并到 JSON 根对象,保留账号、Jwt、WatchdogOptions 等原有设置。已存在Kestrel.Endpoints时修改该对象,不要创建重复键或覆盖整个文件。 - Studio 示例保留 HTTP
5100,新增 HTTPS5101:
{
  "Kestrel": {
    "Endpoints": {
      "Http": { "Url": "http://0.0.0.0:5100" },
      "Https": { "Url": "https://0.0.0.0:5101" }
    }
  }
}
- Watchdog 在自己的配置文件中使用相同结构,将 HTTP 端口改为
6200、HTTPS 改为6201。这些 HTTPS 端口是示例,不是安装后自动存在的端口。使用证书维护中的身份时,不要在 HTTPS 端点另指定其他证书文件。 - 放行计划使用的 HTTPS 端口,重启对应 Studio 或 Watchdog 宿主。通过证书覆盖的域名或 IP 访问,例如
https://center.example.com:5101,确认能够登录。 - 新入口和信任验证成功后,再更新 Studio 中的现场协议、端口或现场使用的中心地址;原 HTTP 入口按网络策略处理。
启动参数、环境变量及已有的显式端点证书可能影响实际监听,应同时核对部署服务配置。浏览器信任需要单独配置,导入应用的对端信任根不会修改操作系统或浏览器信任库。
启用管理隧道 TLS
- 确认 Studio 已有服务端身份,现场 Watchdog 已信任其签发 CA。
- 在 Studio“内网穿透”保存 TLS Broker 配置并启动或应用,操作入口见内网穿透。
- 新现场可通过接入码带入中心连接配置;已有 Watchdog 客户端需同步修改为 TLS,保存并重新连接。两端 TLS 模式必须一致。
- 更换证书后,对运行中的 TLS 隧道点击“应用到隧道”。等待重连,检查 Watchdog、Gateway 两条管理隧道均为“已连接、已绑定”。
续期与更换 CA
| 维护任务 | 操作顺序 |
|---|---|
| 本机生成的身份续期 | “重建” → 核对域名和有效期 → 应用到隧道 → 重启宿主使 HTTPS 使用新身份。原 CA 保留。 |
| 外部签发的身份续期 | 向原签发方申请新身份 → 导入 PFX → 应用到隧道并重启宿主。 |
| 更换管理 CA | 提前准备身份、两端信任和可用维护通道,在维护窗口统一更新,逐一验证各现场恢复。 |
更新后分别验证 HTTPS 登录和管理隧道连接。数据插件证书在 Gateway 内单独维护,见证书管理。
导入与导出服务端身份
| 操作 | 说明 |
|---|---|
| 导出 PFX | 设置 12–128 字符的导出密码。下载文件包含本机服务端私钥及公开根 CA,不含 CA 签发私钥。 |
| 导入 → 本机服务端证书 | 选择 PFX/P12 并填写文件密码。要求一个带私钥的服务端身份及直接签发它的根 CA,当前不支持中间 CA 链。 |
| 导出信任证书 | 仅下载公开根 CA;用于建立对端信任,不是本机私钥备份。 |
PFX 需要妥善保管,密码与文件分开存放。只备份导出的服务端 PFX 不能恢复本机 CA 签发能力;完整迁移需按宿主备份流程保留证书数据目录及其访问权限。
保存后何时生效
| 场景 | 生效方式 |
|---|---|
| 已运行的 TLS 隧道 | 点击“应用到隧道”,等待短暂重连后检查已绑定。停用的隧道不会被自动激活。 |
| 本机 HTTPS 监听 | 重启对应 Studio 或 Watchdog 宿主后使用新身份。此操作不会自动新增 HTTPS 端口。 |
| 出站管理连接的信任根 | 新连接使用更新后的信任根;已有连接可能持续到重建。 |
| 浏览器证书信任 | 面板不修改浏览器或系统信任库,按组织的证书部署流程配置。 |
仅开放 HTTPS 的宿主应保留可用备份和主机维护通道。证书失效或损坏时 HTTPS 握手会被拒绝;已有 HTTP 维护入口仍可用于修复。管理 HTTPS、管理隧道 TLS 和数据插件 TLS 分别配置,开启其中一项不会自动开启其他项。
常见问题
| 现象 | 处理建议 |
|---|---|
| 导入提示格式或密码错误 | 检查 PEM/PFX 用途、PFX 密码、文件大小及有效期;失败不会替换当前身份。 |
| 重建按钮不可用 | 本机未保存 CA 签发密钥;向原签发方申请新 PFX 后导入。 |
| 保存后 HTTPS 仍显示旧身份 | 重启对应宿主,重新建立连接后检查指纹。 |
| 提示配置已变化 | 关闭并重新打开面板,确认其他维护人员的修改,再重新操作。 |
| TLS 名称不匹配 | 检查实际访问域名/IP 是否在服务端证书中,不要通过关闭验证来绕过。 |
| 隧道已连接但未绑定 | 检查对外端口占用、访问密钥和日志;证书握手成功不代表端口绑定成功。 |