角色管理
角色决定用户能看什么、能做什么。打开“系统管理 → 角色管理”,先创建角色并授权,再到用户管理把角色分配给用户。
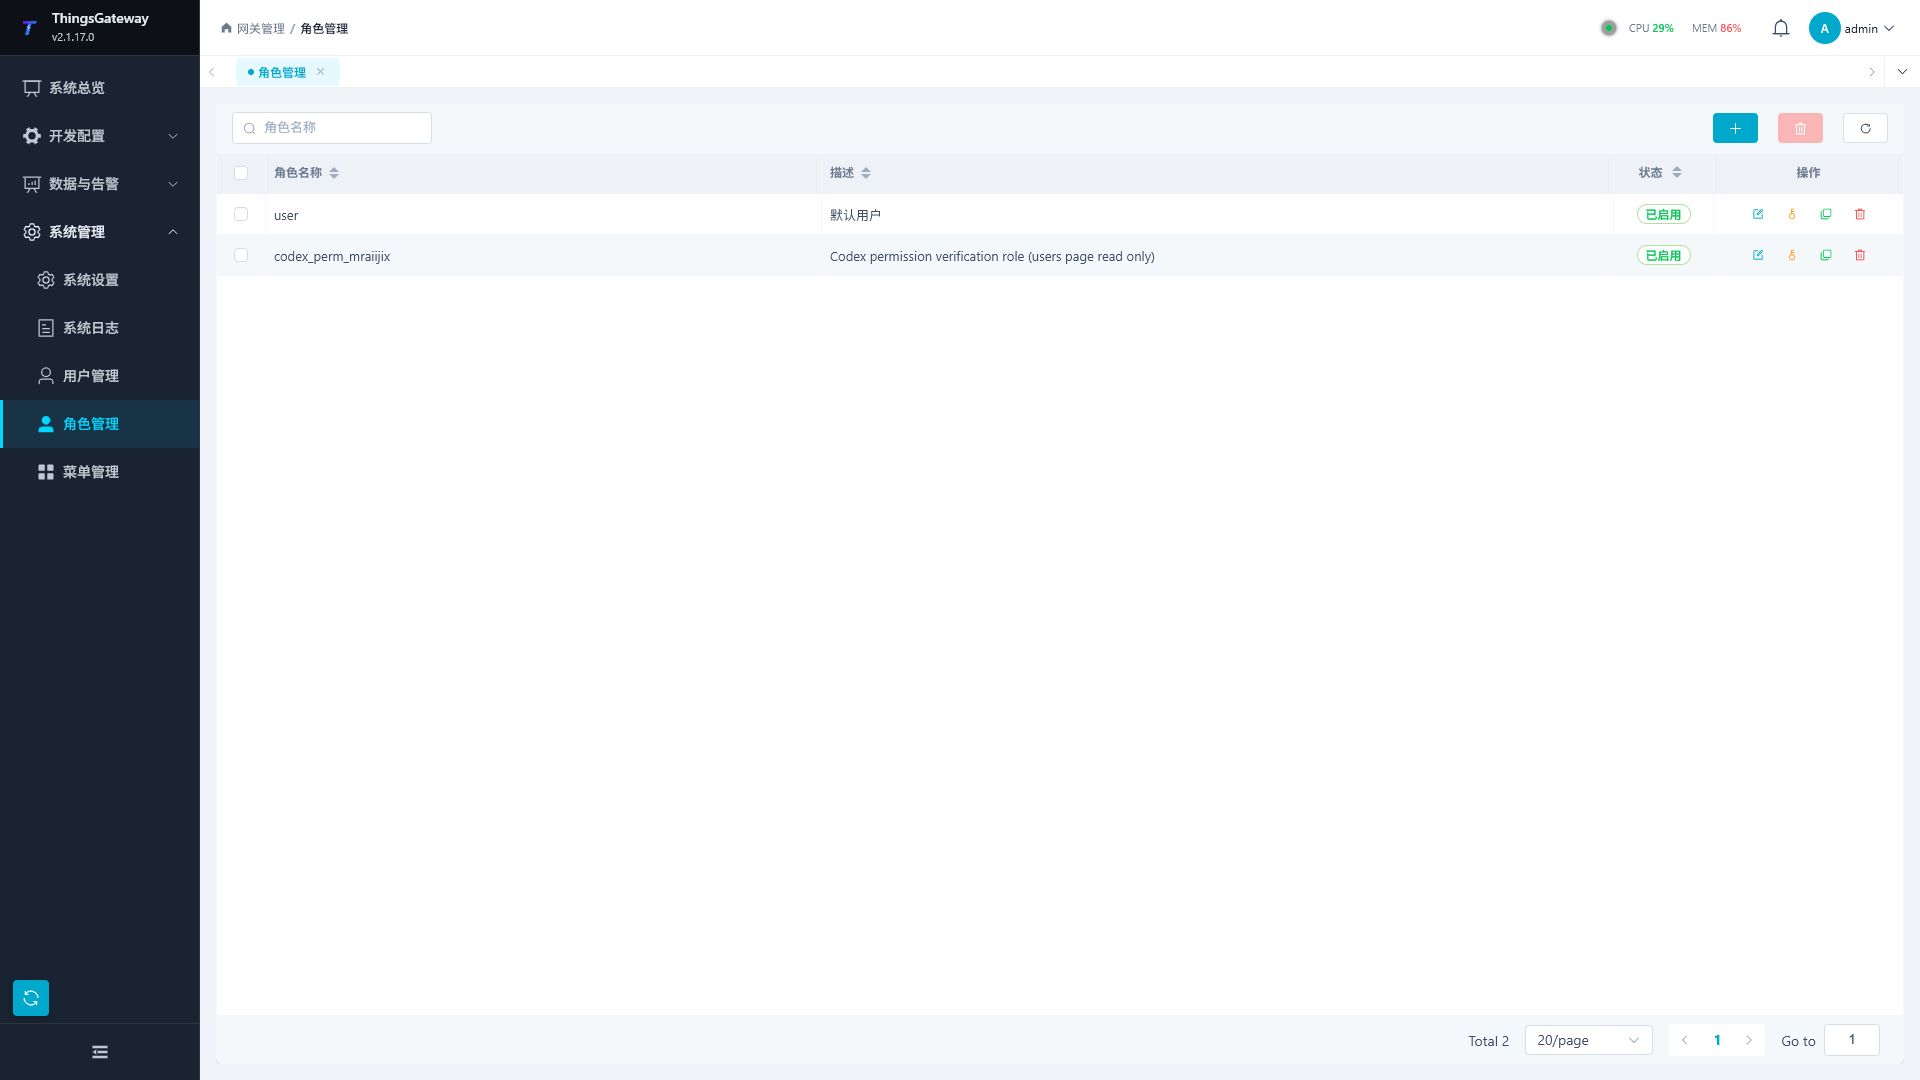
新增和编辑角色
- 点击列表上方的加号(“新增”),填写角色名称,例如“值班查看”。
- 按需填写描述,保持“启用”,点击“确定”。
- 在列表中找到新角色,点击该行的钥匙图标(“授权”)。只创建角色、不授权,还不能让用户使用业务页面。
- 按下一节勾选权限并保存。
- 到“用户管理”编辑用户,选择这个角色并保存。用该用户重新登录,检查需要的页面是否可用。
修改已有角色时点击该行“编辑”。修改角色会影响所有绑定它的用户,先核对用途再操作。
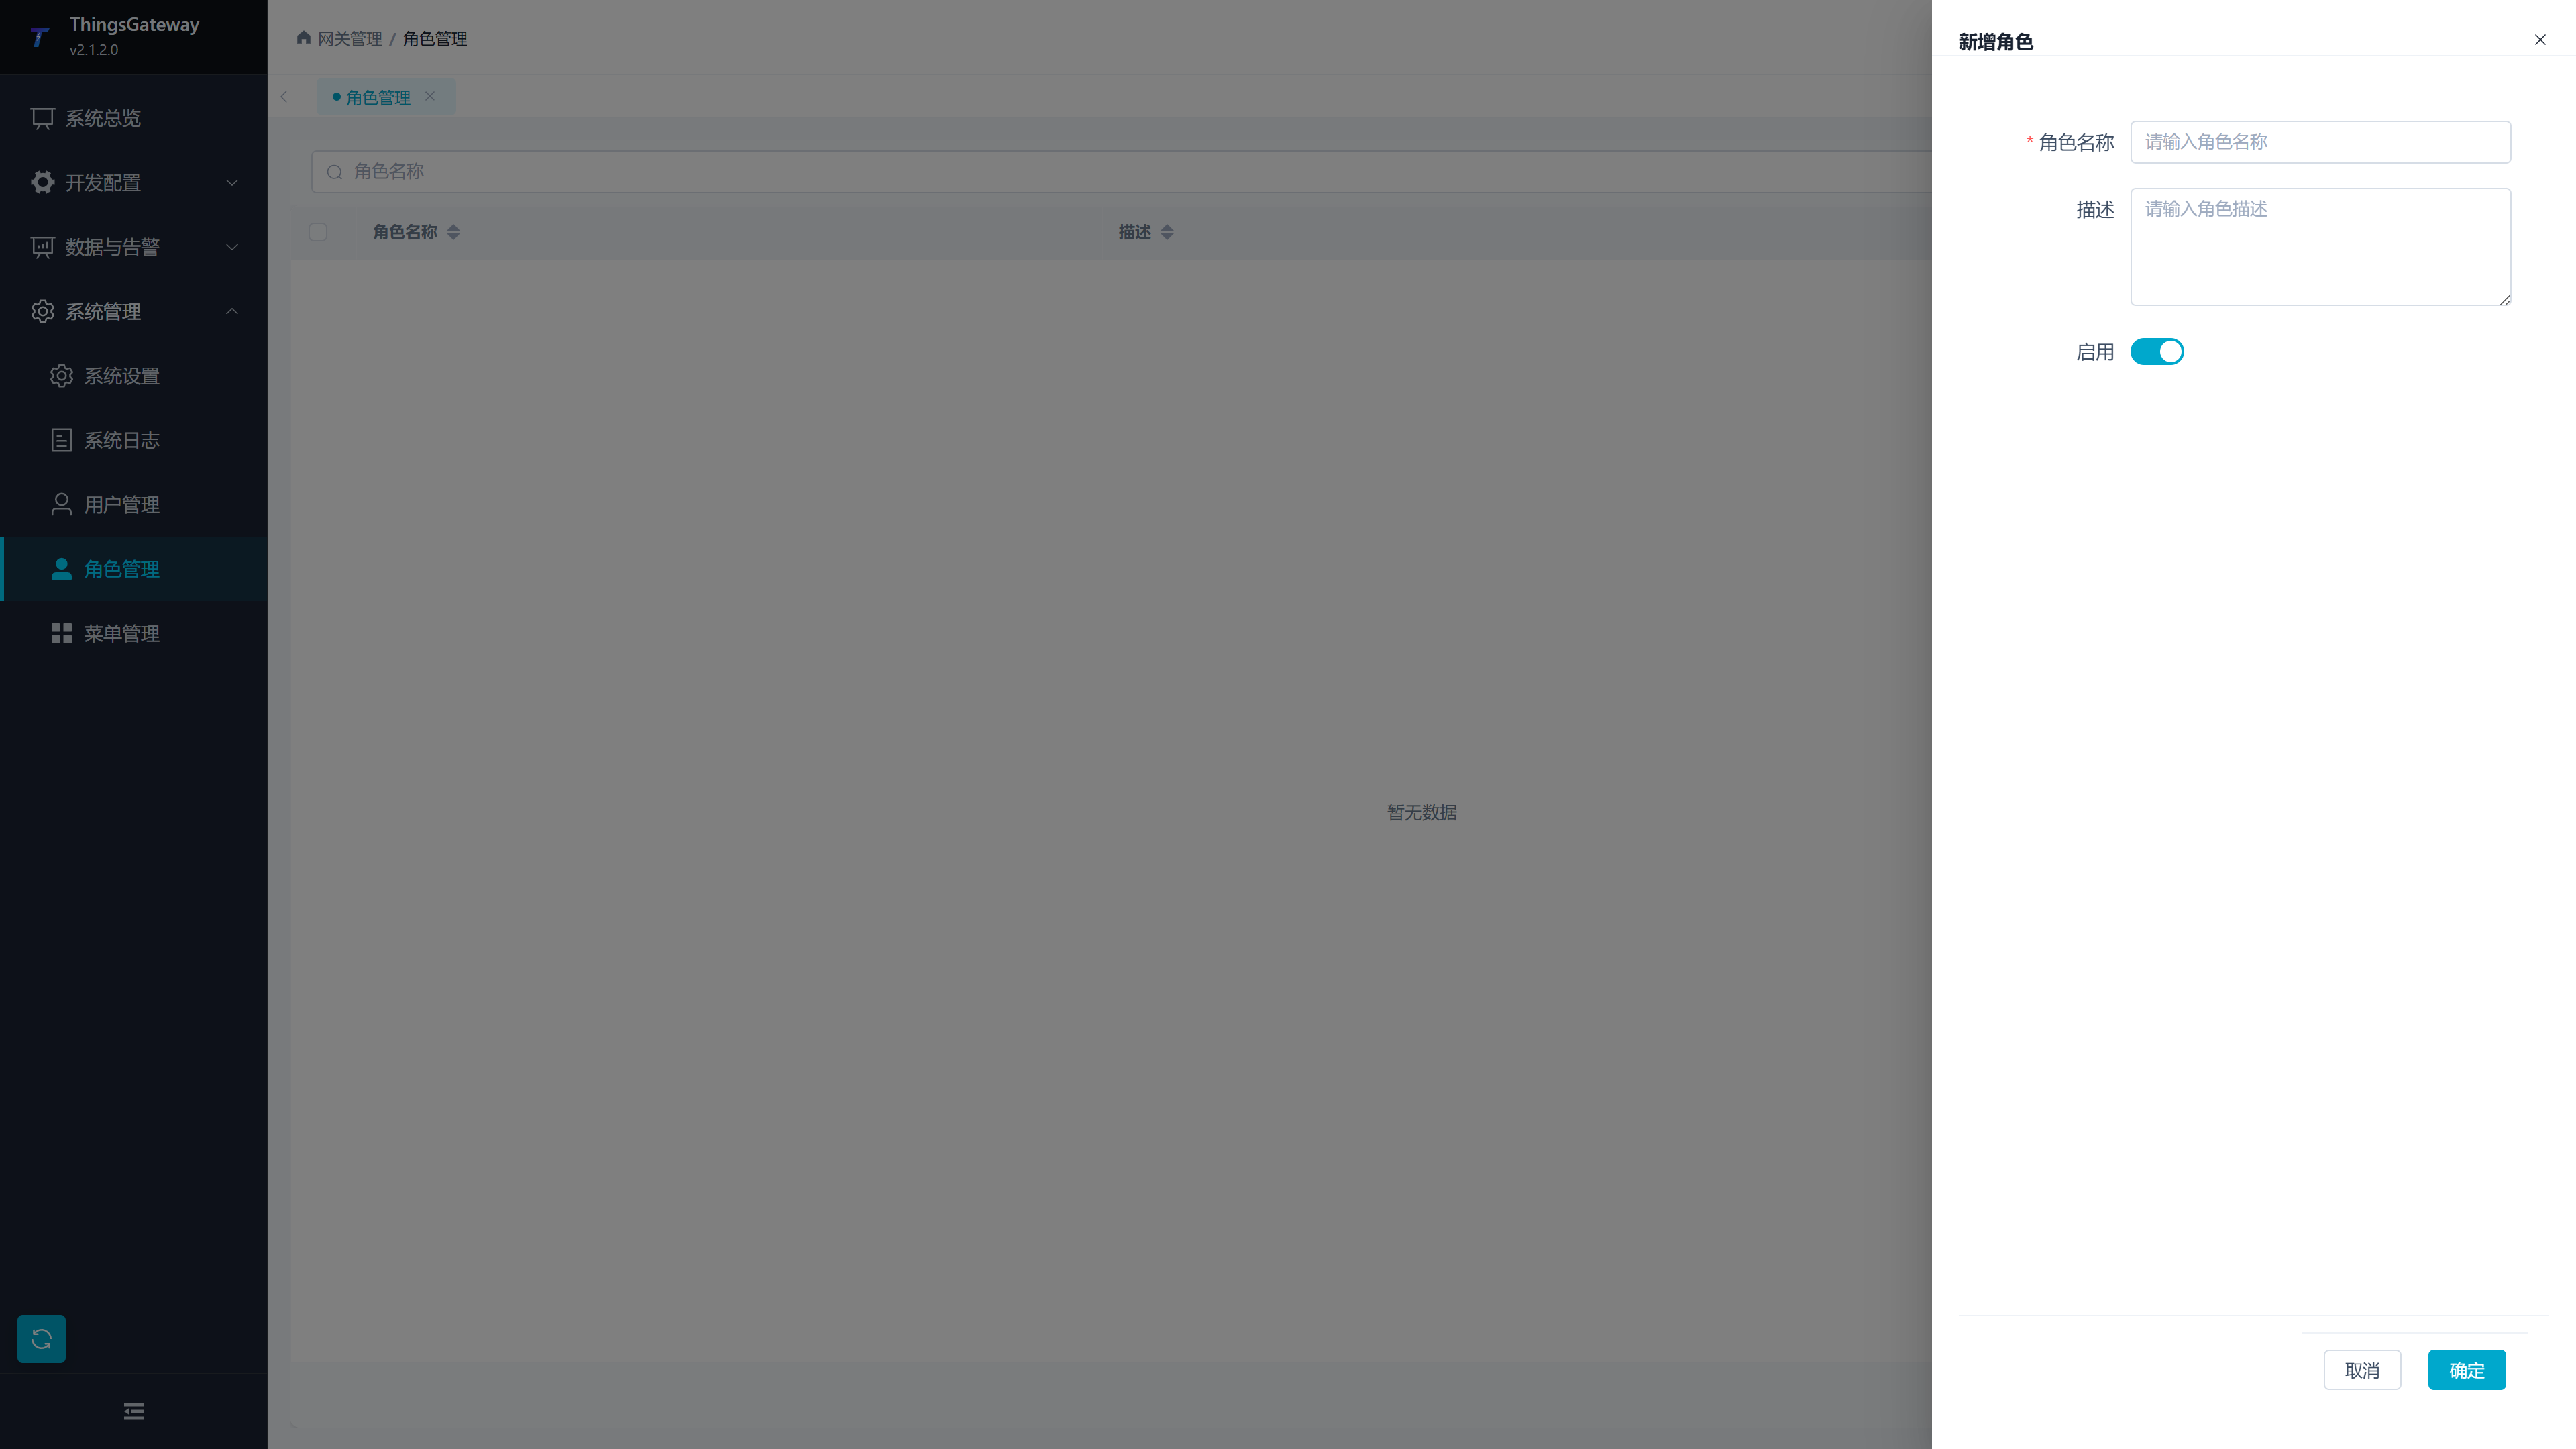
授权抽屉
点击角色行的“授权”,打开“角色授权”。这里有两个页签,两边都要检查:
| 页签 | 决定什么 |
|---|---|
| 菜单按钮授权 | 用户能看到的菜单和页面按钮 |
| API 授权 | 点击按钮后,后台是否允许执行这个操作 |
菜单按钮授权
- 切换到“菜单按钮授权”,在“搜索菜单或按钮”中搜索,例如“数据查询”。
- 勾选菜单。勾选整项会同时选中其下按钮,不能把它理解为“只开放页面”。
- 清空搜索框,展开该菜单,取消不需要的按钮,尤其是编辑、删除、写入和控制操作。
- 核对抽屉顶部的菜单和按钮数量,再检查“API授权”。菜单按钮勾选不等于已经授予 API 权限。
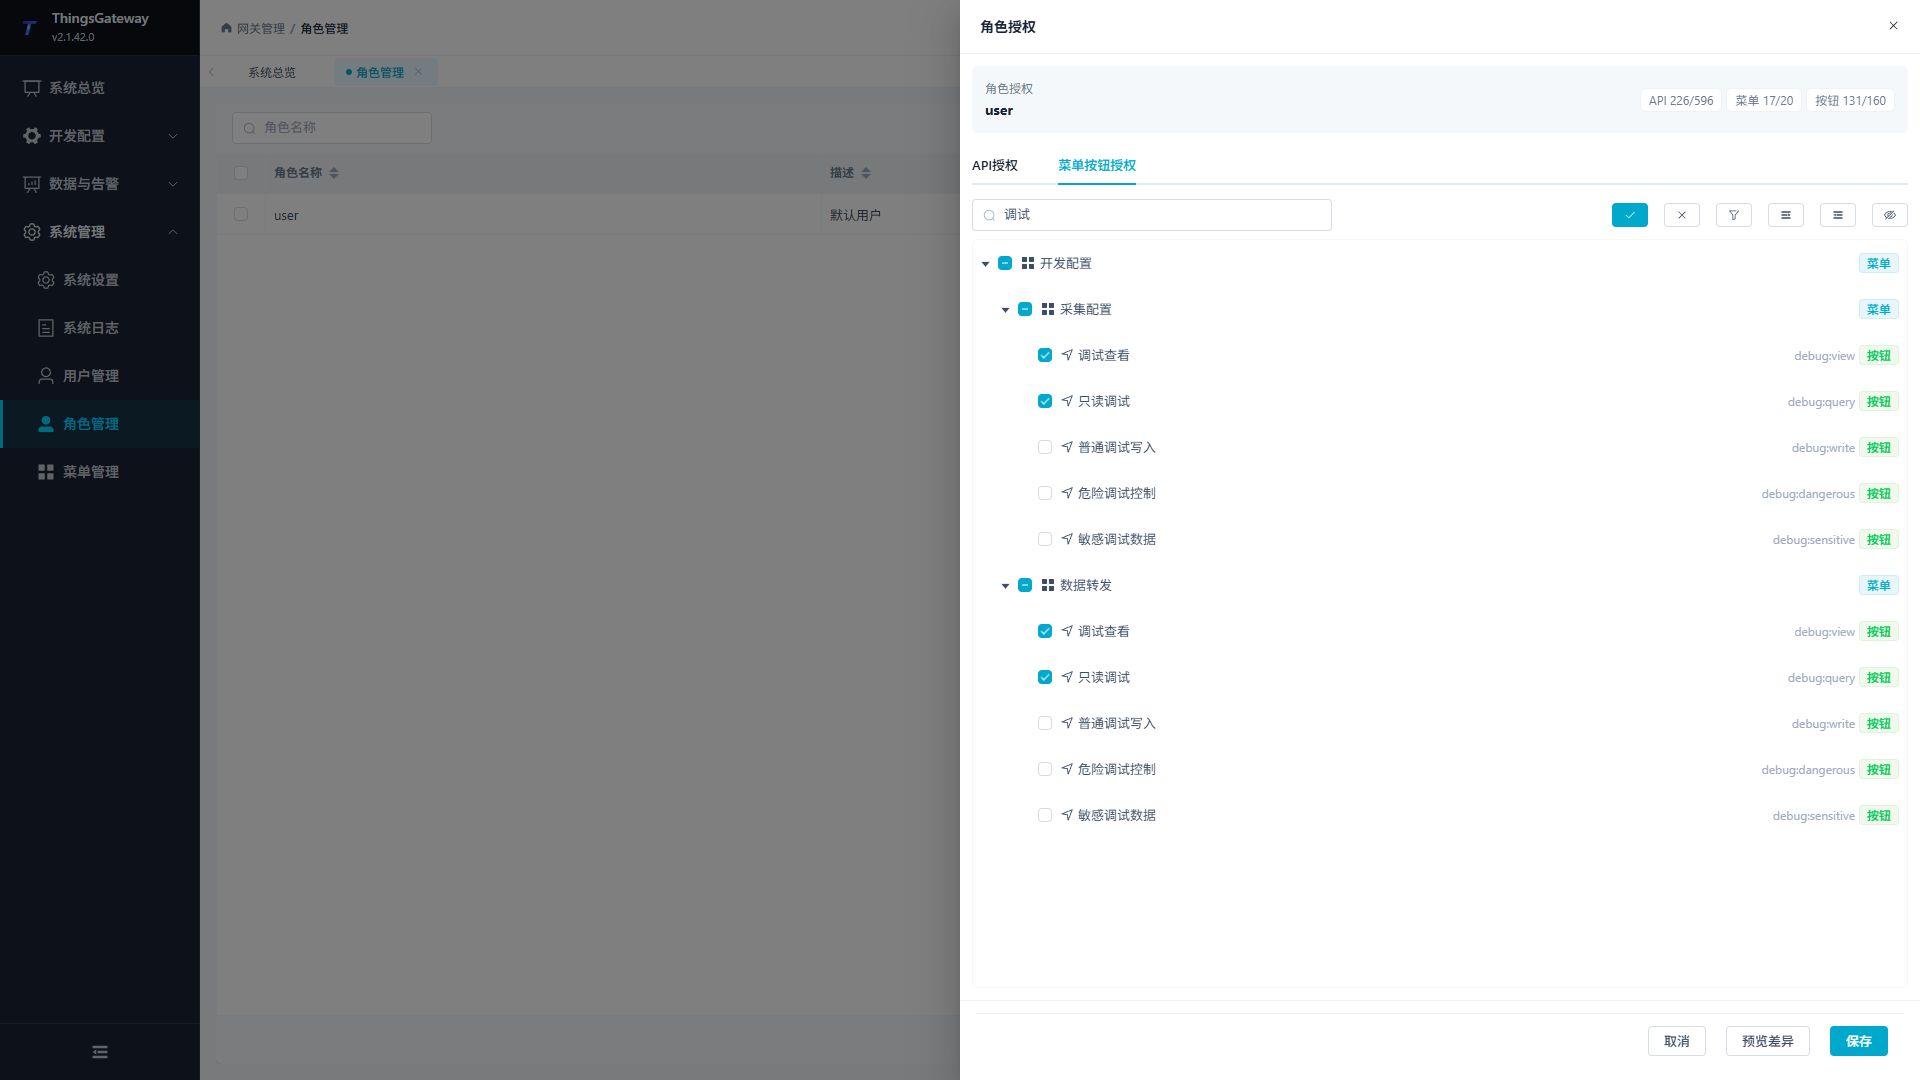
API 授权
- 切换到“API 授权”。
- 根据描述、权限编码或接口地址搜索对应功能。
- 勾选该功能需要的接口。只读用户只授予查询所需权限,不勾选写入和删除接口。
- 点击“预览差异”,核对增加和取消的权限,点击“保存”。
不要用“全选”解决一个按钮没有权限的问题。先确认缺少的是菜单、按钮还是 API。
示例:只允许查看系统总览
以“值班查看”角色为例,不开放采集编辑、写入、重启和账号管理。
- 打开该角色的“授权”,进入“API授权”,搜索
overview:get。核对筛选结果均为获取状态、统计或列表的接口,勾选这些结果。不要搜索overview后直接全选,其中还有插入测试数据的操作。 - 再逐个搜索并勾选下面四个权限编码;每次等待筛选结果更新后再选择。
| 权限编码 | 用途 |
|---|---|
system:get_system_info | 系统资源和软件授权状态 |
project:get_project_info | 工程信息 |
network_config:get_network_configs | 网络接口信息 |
real_alarm:get_real_alarm_variables | 顶部报警数量 |
- 点击“保存”。重新打开“授权”,切换到“菜单按钮授权”,勾选“系统总览”。核对其下只有刷新、顶部栏系统状态、顶部栏报警徽章和工作台项目信息四个按钮,其他菜单不选。
- 点击“预览差异”核对,再点击“保存”。把角色分配给普通用户,用无痕窗口或另一个浏览器登录。
登录后应只看到“系统总览”菜单,能看到设备统计和系统资源,不出现采集配置、用户管理或重启数据任务入口。
若切换页签时出现“当前授权有未保存修改,确定关闭吗?”,点击“取消”,先保存当前页,再重新打开授权设置另一页,避免丢失刚勾选的权限。
调试权限分层
需要设备调试时,在“菜单按钮授权”的采集配置或数据转发菜单下选择对应按钮,并在“API 授权”核对相同编码。
| 要允许的操作 | 按钮权限 | API 权限编码 |
|---|---|---|
| 看调试页面和运行状态 | 调试查看 | debug:view |
| 主动读取、浏览节点、查询状态 | 只读调试 | debug:query |
| 普通点位写入、发布、订阅 | 普通调试写入 | debug:write |
| PLC 启停、复位、运动控制等 | 危险调试控制 | debug:dangerous |
| 查看身份、证书信任等敏感信息 | 敏感调试数据 | debug:sensitive |
只需要查看和读取时,前两项就够了,不必同时授予写入、危险控制或敏感数据权限。
预览差异与保存
“预览差异”显示本次新增、取消的菜单、按钮和 API 数量;它不会替代保存。确认无误后点击“保存”,让受影响用户重新登录。
验证时使用普通用户,不要用 admin 判断权限是否配置正确。先打开需要的页面,再执行一次允许的查询,确认没有“无权限”;也检查不应开放的编辑、删除或控制入口。
复制角色
已有相近角色时,点击该行“复制”,为副本设置清楚的新名称,再编辑授权。复制完成后仍需把新角色分配给用户。
停用或删除角色
临时停用:编辑角色,关闭“启用”并保存。
不再使用:先到用户管理检查哪些账号绑定了它,为这些账号换好角色,再删除。超级管理员角色不可删除。
常见问题
| 现象 | 检查位置 |
|---|---|
| 用户没有菜单 | 用户是否绑定角色、角色是否启用、菜单是否勾选 |
| 有菜单但缺少按钮 | 菜单按钮授权中的对应按钮 |
| 有按钮但操作提示无权限 | API 授权中的对应接口 |
| 改完后界面没有变化 | 用户重新登录;确认改的是该用户实际绑定的角色 |
| 想知道谁改过权限 | 系统日志 → 审计日志 |